
Un White-Hat possède les mêmes compétences techniques qu'un Black-Hat, mais utilise son expertise pour défendre et non pour attaquer. C'est un hacker avec une éthique professionnelle.
Définition : Qu'est-ce qu'un White-Hat ?
Un White-Hat (ou hacker éthique) est un expert en sécurité informatique qui réalise des tests d'intrusion autorisés et des audits de sécurité pour identifier les vulnérabilités d'un système avant que des cybercriminels ne les exploitent.Caractéristiques d'un White-Hat
- ✅ Légalité : Travaille toujours avec autorisation écrite (contrat, périmètre défini)
- ✅ Éthique : Respecte la confidentialité, ne divulgue pas les failles publiquement
- ✅ Transparence : Documente toutes ses découvertes dans un rapport détaillé
- ✅ Formation : Possède des certifications reconnues (OSCP, CEH, CISSP)
- ✅ Objectif : Aider les entreprises à se protéger, pas à les compromettre
White-Hat vs Black-Hat vs Grey-Hat : Quelles Différences ?
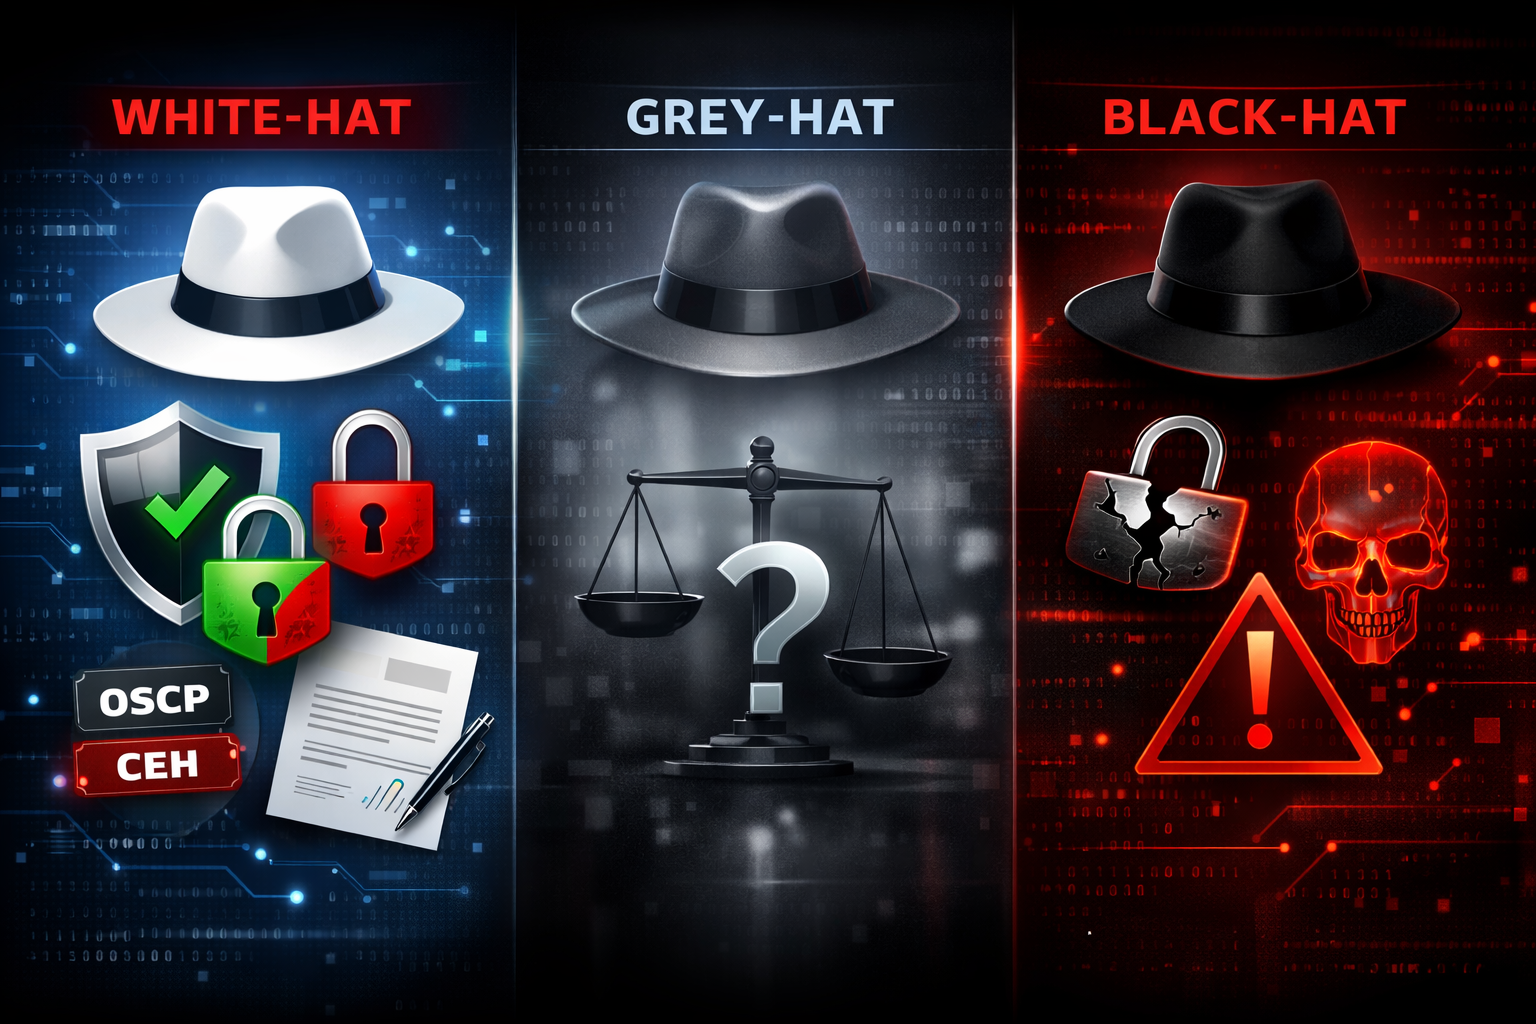
Dans l'univers du hacking, il existe trois catégories de hackers selon leur éthique et leurs intentions :🤍 White-Hat (Chapeau Blanc) - Le Défenseur
Qui est-il ? : Un professionnel de la cybersécurité qui travaille légalement pour protéger les systèmes. Missions :- Tests d'intrusion autorisés (pentesting)
- Audits de sécurité et conformité
- Identification de vulnérabilités avant les cybercriminels
- Conseil en sécurisation d'infrastructures
🖤 Black-Hat (Chapeau Noir) - L'Attaquant
Qui est-il ? : Un cybercriminel qui exploite des vulnérabilités à des fins malveillantes et illégales. Actions :- Piratage de systèmes sans autorisation
- Vol de données sensibles (clients, cartes bancaires)
- Ransomware et extorsion
- Vente de données sur le dark web
- Déni de service (DDoS)
⚪⚫ Grey-Hat : Entre Légalité et Illégalité
Qui est-il ? : Un hacker qui évolue dans une zone grise entre légalité et illégalité. Comportement typique :- Découvre des vulnérabilités sans autorisation
- Contacte l'entreprise pour l'avertir (parfois moyennant rémunération)
- Peut divulguer publiquement la faille si l'entreprise ne réagit pas
- Motivations mixtes : altruisme, reconnaissance, parfois rémunération
Pourquoi Faire Appel à un White-Hat pour Votre Entreprise ?
Dans un contexte où 73% des PME françaises ont subi au moins une cyberattaque en 2025, faire appel à un White-Hat n'est plus un luxe, mais une nécessité stratégique.Les Bénéfices Concrets d'un White-Hat
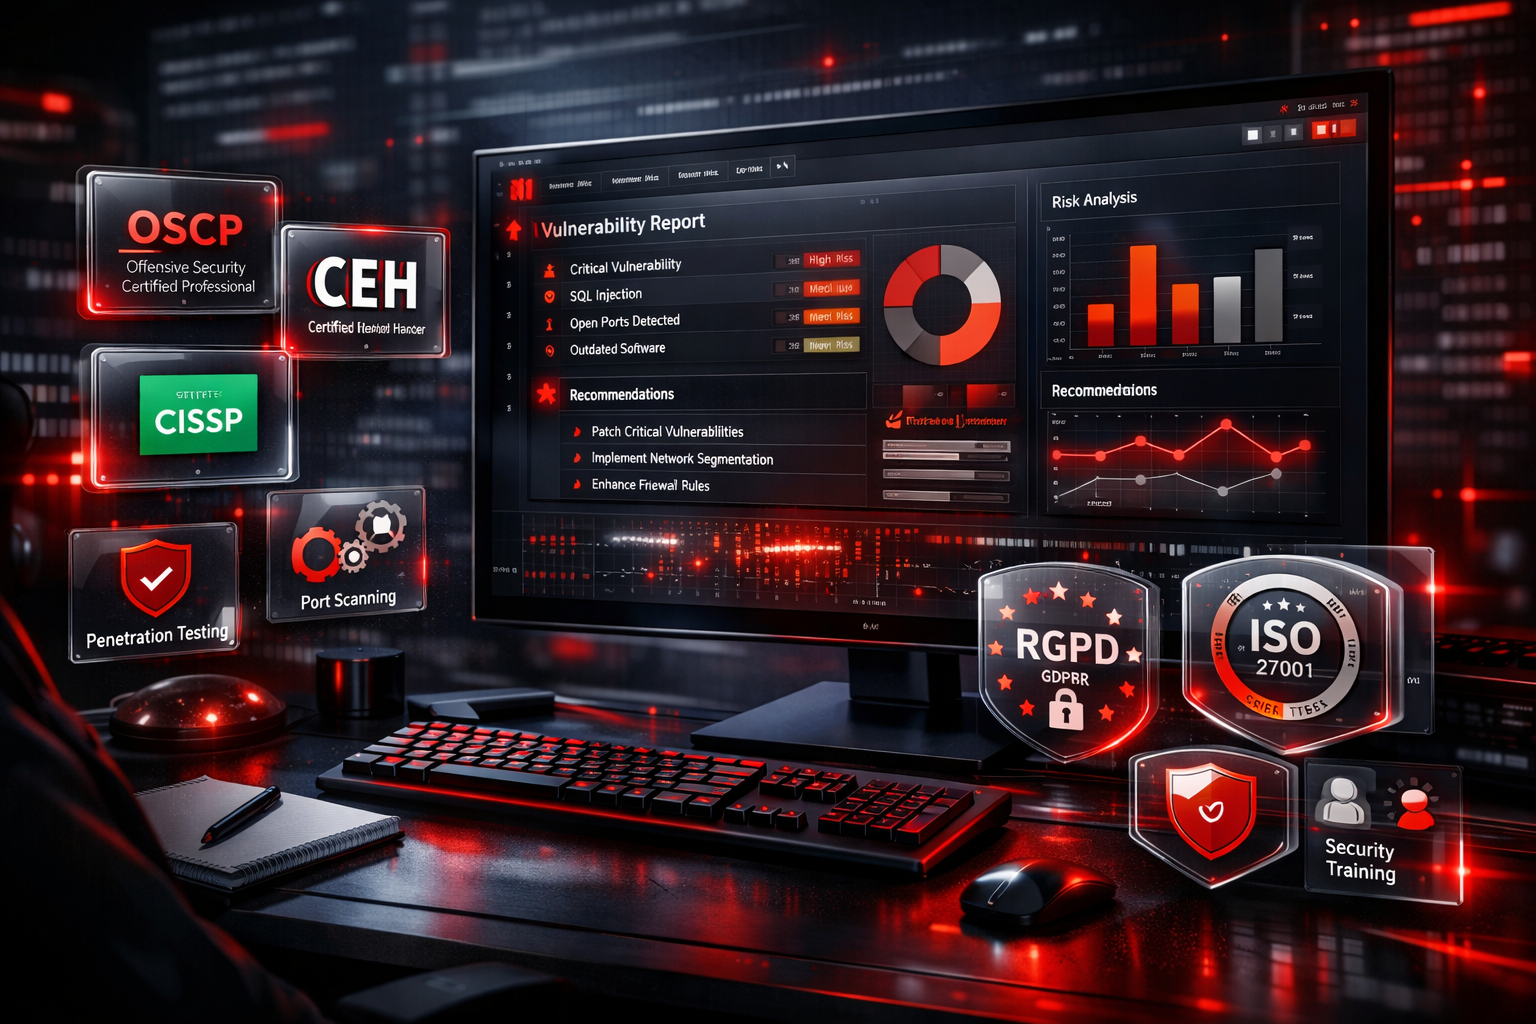
1. Détection Proactive des Failles Un White-Hat identifie les vulnérabilités avant qu'un Black-Hat ne les exploite. C'est comme faire tester la solidité de votre coffre-fort avant qu'un cambrioleur n'y pénètre. 2. Conformité Réglementaire Certaines réglementations (RGPD, ISO 27001, NIS) imposent des audits de sécurité réguliers. Un White-Hat certifié vous aide à rester conforme et éviter les amendes. 3. Protection de la Réputation Une fuite de données clients peut détruire la réputation d'une entreprise en quelques heures. Un White-Hat prévient ces catastrophes avant qu'elles ne se produisent.4. Économies sur le Long Terme Le coût moyen d'une cyberattaque pour une PME est de 250 000€. Un audit de sécurité par un White-Hat coûte entre 1 000€ et 10 000€. Le retour sur investissement est évident. 5. Expertise et Certifications Les White-Hat possèdent des certifications reconnues mondialement :- OSCP (Offensive Security Certified Professional)
- CEH (Certified Ethical Hacker)
- CISSP (Certified Information Systems Security Professional)
- OSEP, CRTO, GXPN (certifications avancées)
Quand Faire Appel à un White-Hat ?
- ✅ Avant un lancement : Site web, application, nouveau service en ligne
- ✅ Après un incident : Pour comprendre comment vous avez été compromis
- ✅ Régulièrement : Audit annuel pour rester protégé (menaces évoluent constamment)
- ✅ Pour la conformité : RGPD, ISO 27001, HDS, PCI-DSS